WEB 制作・集客
公開 読了まで 約19分

チームで Claude Code を使い始めると、最初にぶつかるのが「誰の設定で動いているのか分からない」問題です。あるメンバーは毎回の確認を全部許可していて、別のメンバーは .env を読まれないか心配で使うのをためらっている。リポジトリに共有の設定を置きたいけれど、どこまで AI に任せてよいかの線引きが決まらない。そんな状況は珍しくありません。
ちょうど 2026年11月の更新(v2.1.319〜2.1.325)で、Claude Code の権限まわりの修正が続きました。v2.1.325 では、サンドボックスの中で動く Bash のコマンドも、ふつうの許可の流れ(Manual のモードなら、allow にないものは確認を出す)に従う既定に変わっています。この記事では、この変更をきっかけに、権限ルール・サンドボックス・フック・リポジトリの保護の役割分担を整理し、フロントエンドのリポジトリ(Next.js を想定)で共有する .claude/settings.json の作り方と、効いているかの確かめ方をまとめます。
先に結論です。権限ルール(deny・ask・allow)だけで .env や本番を守ろうとしないことです。公式ドキュメントも、Bash のルールは「Claude がふだん書く呼び出し方」を対象にしたもので、プログラムのまわりのセキュリティの境界ではないと書いています(たとえば Bash(git push *) は git -C . push に一致しません)。
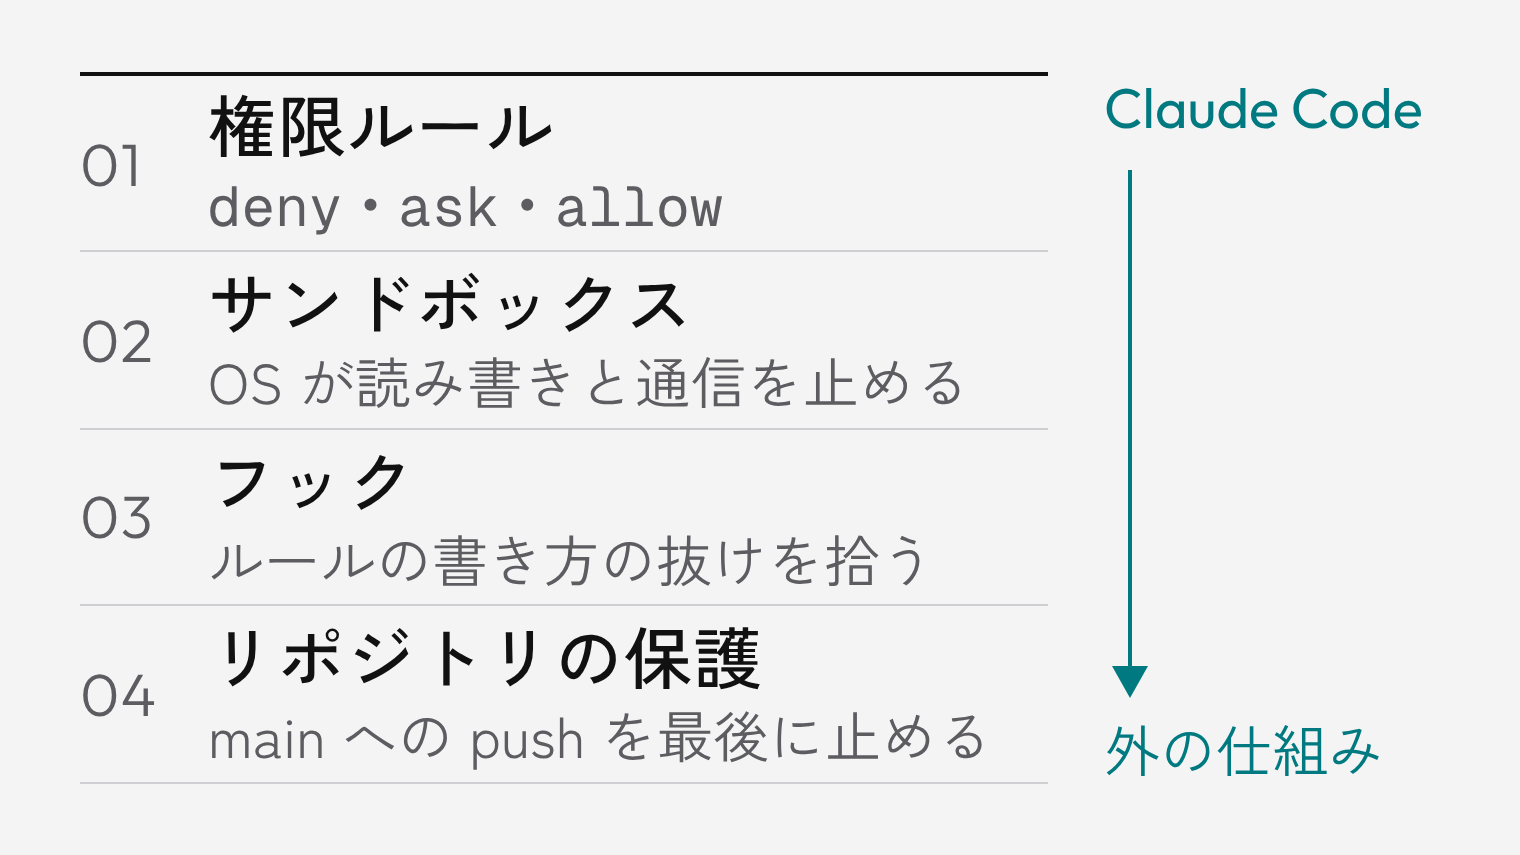
| 層 | 得意なこと | 苦手なこと |
|---|---|---|
| 権限ルール(deny・ask・allow) | Read・Edit ツールと、cat・head・tail・sed・tee などの読み書きを止める。いつものコマンドを確認なしで通す | 書き方の違う呼び出し、grep -r、ファイルを自分で開く Node・Python のスクリプト |
| サンドボックス | Bash のコマンドの読み書きと通信を OS のレベルで制限する(macOS・Linux・WSL2) | ネイティブの Windows では動かない。Read ツール自体は止めない |
| フック(PreToolUse) | コマンドの中身を自分のコードで調べて止める | 書いた条件の外は素通り |
| リポジトリ・デプロイ先の保護 | main への push、本番の公開を、人の操作でも AI の操作でも最後に止める | 手元のファイルの読み取りは守れない |
auto mode(別のモデルが操作を見て判断するモード)も、公式ドキュメントでは安全を保証するものではないとされています。チームで共有するのは、どのモードで使っても効く「止める層」の側です。
設定ファイルは、強いものから順に「組織が配る managed」「コマンドラインの --settings」「.claude/settings.local.json(個人用)」「.claude/settings.json(共有)」「~/.claude/settings.json(ユーザー)」です。チームで決めた線引きは .claude/settings.json に書いて git に入れ、個人の好みは settings.local.json に分けます。手で settings.local.json を作ったときは、自分で .gitignore に足してください。
知っておきたい点が3つあります。
permissions.allow などは、ファイルごとに足されます。個人の設定で共有の deny を消すことはできません。.claude/settings.json の allow は、各メンバーがそのフォルダを信頼(初回の確認で承認)するまで効きません。deny と ask はすぐに効きます。クローンしただけのリポジトリが勝手に許可を広げない作りです。defaultMode の値 auto と bypassPermissions は、共有・個人のプロジェクト設定に書いても効きません。逆に、使わせたくないときは permissions.disableAutoMode・permissions.disableBypassPermissionsMode に "disable" を入れます(組織で決めるなら managed に置くのが一般的です)。ルールは deny → ask → allow の順に見られ、最初に一致したもので決まります。ルールが細かいかどうかで順番は変わりません。つまり「deny に入れたものは、どこの allow でも開けられない」と考えれば大丈夫です。
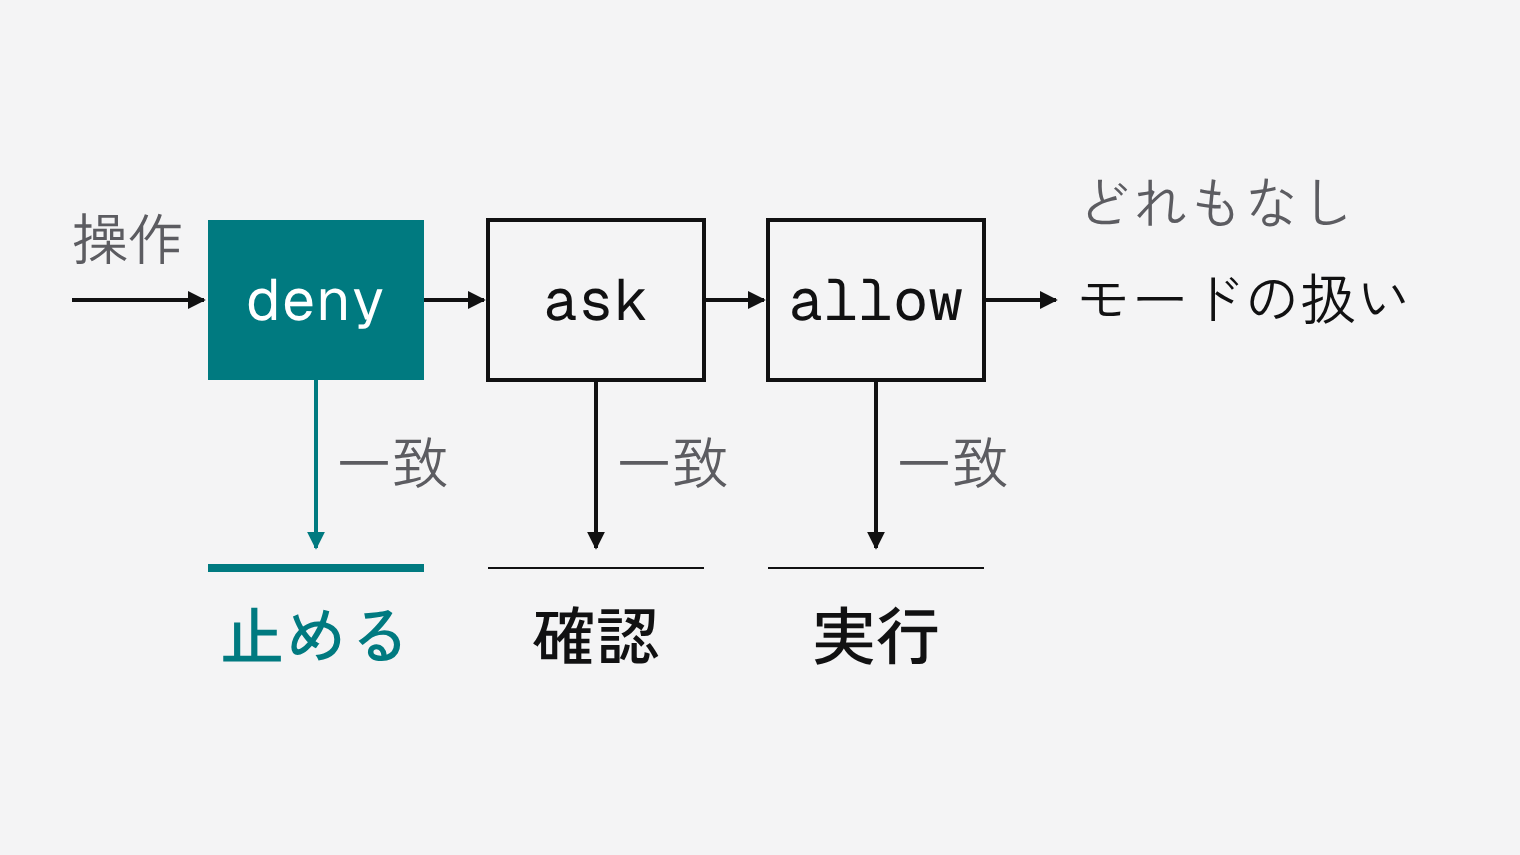
フロントエンドのリポジトリでの振り分けの目安です。
| 入れる先 | 基準 | 例 |
|---|---|---|
| deny | どんな理由があっても AI に触らせない | .env 類の読み取り |
| ask | やってよいが、その都度人が見る。外に影響が出る | git push、vercel、npm publish |
| allow | 手元で何度でもやり直せて、外に出ない | lint、型チェック、テスト、ビルド、git status・git diff |
書き方で間違えやすいところをまとめます。
//path がファイルシステムの絶対パス、~/path がホーム、/path は設定の出どころが基準(共有のプロジェクト設定ならプロジェクトのルート)、path と ./path は今のディレクトリが基準です。/Users/alice/file は絶対パスになりません。Write(path)・Glob(path) と書いても効きません。ファイルのルールは Read(...) と Edit(...) で書きます。Read の deny は、同じパスへの Edit・Write も止めます。Bash(npm run test *) と Bash(npm run test:*) は同じ意味です。確認の画面が書くのはスペースの形なので、そろえておくと読みやすくなります。Read の deny は、Read ツールと cat などの読み取りには効きますが、grep -r pattern . のようにファイル名を書かないコマンドや、ファイルを自分で開く Node のスクリプトには効きません。ここを埋めるのがサンドボックスです。サンドボックスの設定と権限ルールのパス・ドメインは、合わせて1つのサンドボックスの設定になります。sandbox.enabled の既定は false なので、共有の設定で明示的にオンにします。
注意したいのは、サンドボックスの中で失敗したコマンドを、Claude がサンドボックスの外でやり直すことがある点です。そのやり直しが allow のルールに一致すると、確認なしでサンドボックスの外で動きます。共有の設定では sandbox.allowUnsandboxedCommands を false にして、外でのやり直しを止めておきます。
また、Read の deny がサンドボックスにも入るので、サンドボックスの中で動く npm run build やテストも、.env.local を読めなくなる前提で考えます。秘密の値がなくても通るテスト用の値を用意する、本番の値が要るビルドは人が手元で走らせる、などを決めておきます。
なお、サンドボックスの denyRead は Read ツールを止めません。権限ルールとサンドボックスは、どちらか一方ではなく両方を書く前提です。ネットワークは sandbox.network.allowedDomains に書いたホストだけを通し、一覧にないホストへの接続は、Manual のモードでは確認が出ます(auto mode では、別のモデルの判断が入ります)。
ここだけは時間がたつと変わる内容です(2026年11月16日に GitHub のリリースノートと公式ドキュメントで確認)。
| 版(公開日・UTC) | 変更 | チームで見直すこと |
|---|---|---|
| v2.1.325(11月13日) | サンドボックスの中の Bash も、ふつうの許可の流れに従う既定に変更。従来どおり確認なしで動かすには sandbox.autoAllowBashIfSandboxed: true | このキーを共有の設定に明示的に書く(下の注意) |
| v2.1.325(11月13日) | Read(./.env) のような相対パスの deny・ask が、cd のあとにプロジェクトを覆わなくなる不具合を修正 | CLI を更新する |
| v2.1.323(11月12日) | Read の deny の対象に Write・Edit が書き込めてしまう場合を修正。auto mode が使えないときは Manual で始まるよう修正 | CLI を更新する |
| v2.1.321(11月9日) | 読み取りの Bash がサンドボックスの外で確認なしに動く場合、cp・mv の書き込み先に deny が効かない場合などを修正 | CLI を更新する |
| v2.1.319(11月6日) | permissions.denyInsteadOfPrompting を追加(確認待ちになる操作を拒否して、そのまま続ける) | 確認で止めたくない使い方で検討 |
注意:v2.1.325 の既定の変更は、確認した時点では公式ドキュメントのサンドボックスの説明にまだ入っておらず、既定は true と書かれていました。版によって動きが変わらないよう、autoAllowBashIfSandboxed は共有の設定に値を書いておくのが安全です。この記事の例では false(Manual のモードなら、allow にないコマンドは確認を出す)にしています。毎回の確認が多すぎるなら、allow を足すか true に切り替える、をチームで決めてください。
権限のチェックの抜けは、11月6日〜13日の更新だけでも何件も直っています。共有の設定を作るのと同じくらい、メンバー全員の CLI を新しく保つこと(claude --version で版をそろえる)が効きます。
ここまでをまとめた .claude/settings.json です。Claude Code v2.1.325 の claude doctor で、設定の誤りと警告が出ないことを確かめています(Linux)。
{
  "$schema": "https://json.schemastore.org/claude-code-settings.json",
  "permissions": {
    "deny": [
      "Read(./.env)",
      "Read(./.env.local)",
      "Read(./.env.development.local)",
      "Read(./.env.test.local)",
      "Read(./.env.production.local)",
      "Read(./.env.production)"
    ],
    "ask": [
      "Bash(git push *)",
      "Bash(vercel *)",
      "Bash(npx vercel *)",
      "Bash(npm publish *)"
    ],
    "allow": [
      "Bash(npm run lint)",
      "Bash(npm run typecheck)",
      "Bash(npm run test *)",
      "Bash(npm run build)",
      "Bash(git status)",
      "Bash(git diff *)"
    ]
  },
  "sandbox": {
    "enabled": true,
    "autoAllowBashIfSandboxed": false,
    "allowUnsandboxedCommands": false,
    "network": {
      "allowedDomains": ["github.com", "*.npmjs.org"]
    }
  },
  "hooks": {
    "PreToolUse": [
      {
        "matcher": "Bash",
        "hooks": [
          {
            "type": "command",
            "command": "node \"$CLAUDE_PROJECT_DIR\"/.claude/hooks/guard-bash.mjs"
          }
        ]
      }
    ]
  }
}
ポイントは3つです。
Read(./.env.*.local) のようなワイルドカードも書けますが、Linux では claude doctor が「サンドボックスの側では、Read・Edit のルールのワイルドカードは無視される」という警告を出しました(Read ツールの deny としては効きます)。Linux で使うメンバーがいるなら、使っているファイル名を並べるほうが確実です。モノレポなら ./apps/web/.env.local のようにパスも足します。.env.example のように読ませたいファイルは deny に入れません。next/font/google のようにビルド中に外へ取りに行くものを使っているなら、その通信先も足します。ask の Bash(git push *) は、git -C . push のような書き方には一致しません。そこで、main への push、強制 push、本番へのデプロイだけは、フックで中身を調べて止めます。PreToolUse のフックは、標準入力で tool_name と tool_input.command を受け取り、終了コード 2 で止めると、標準エラーに書いた理由が Claude に返ります。
// .claude/hooks/guard-bash.mjs(Node.js 22 で動作確認)
// PreToolUse フック:権限ルールでは拾いきれない push とデプロイを止める
// 入力:標準入力の JSON(tool_name, tool_input.command)
// 止めるとき:理由を標準エラーに書き、終了コード 2
import { readFileSync } from "node:fs";

const input = JSON.parse(readFileSync(0, "utf8"));
if (input.tool_name !== "Bash") process.exit(0);

const command = String(input.tool_input?.command ?? "");

// && ; | や改行で区切られた各コマンドを1つずつ見る
const parts = command.split(/&&|\|\||;|\||\n/).map((s) => s.trim());

const rules = [
  {
    // git -C . push、git --no-pager push など、git と push の間に何があっても拾う
    test: (s) => {
      if (!/^(?:\S+=\S+\s+)*git\b(?:\s+\S+)*?\s+push\b/.test(s)) return false;
      const words = s.split(/\s+/);
      return words.some((w) =>
        /^(--force|--force-with-lease|-f)(=.*)?$/.test(w) || // 強制 push
        w.startsWith("+") || // +refspec も強制 push
        /^(?:\S*:)?(?:refs\/heads\/)?(main|master|production)$/.test(w) // main などへの push
      );
    },
    reason: "main / production への push と強制 push は、人が自分のターミナルで行います。",
  },
  {
    test: (s) =>
      /^(?:npx\s+(?:-\S+\s+)*|pnpm\s+(?:dlx\s+)?|bunx\s+)?vercel\b/.test(s) &&
      /(--prod\b|--target[=\s]+production\b|\spromote\b)/.test(s),
    reason: "本番へのデプロイ(vercel --prod、promote など)は、人が行います。",
  },
];

// クォート、( )、sudo・env・command などの前置き、/usr/bin/ のようなパスを外してから見る
const normalize = (s) =>
  s.replace(/["'()]/g, " ")
    .replace(/^\s*(?:(?:sudo|env|command|exec|time|nohup)\s+(?:-\S+\s+)*)+/, "")
    .replace(/^\S*\/(git|vercel|npx|pnpm|bunx)\b/, "$1")
    .trim();

for (const part of parts.map(normalize)) {
  for (const rule of rules) {
    if (rule.test(part)) {
      console.error(`止めました:${rule.reason}(${part})`);
      process.exit(2);
    }
  }
}
process.exit(0);
手元で、フックに入力を流して確かめた結果です。
| コマンド | 結果 |
|---|---|
git push origin feature/login | 通す(ask の確認へ) |
git push origin main、git push origin HEAD:main | 止める |
git -C . push --force origin feature/x | 止める |
git push origin feature/main-menu | 通す |
sudo git push origin main、git push origin 'main' | 止める |
npm run build && npx vercel deploy --prod、vercel deploy --target=production | 止める |
vercel deploy(プレビュー) | 通す(ask の確認へ) |
このフックも完全ではありません。たとえば main にいるときの引数なしの git push や、シェルの変数を使って組み立てたコマンドは拾いません。最後の守りは GitHub のブランチの保護(main への直接の push を禁止し、プルリクエストを必須にする)と、デプロイ先の権限です。フックは「ルールより一段細かく見る網」と考えてください。
なお、共有の設定に書いたフックは、フォルダを信頼する前や claude -p でも動きます。フックのスクリプトはコードと同じくプルリクエストでレビューする運用にしておくと安心です。
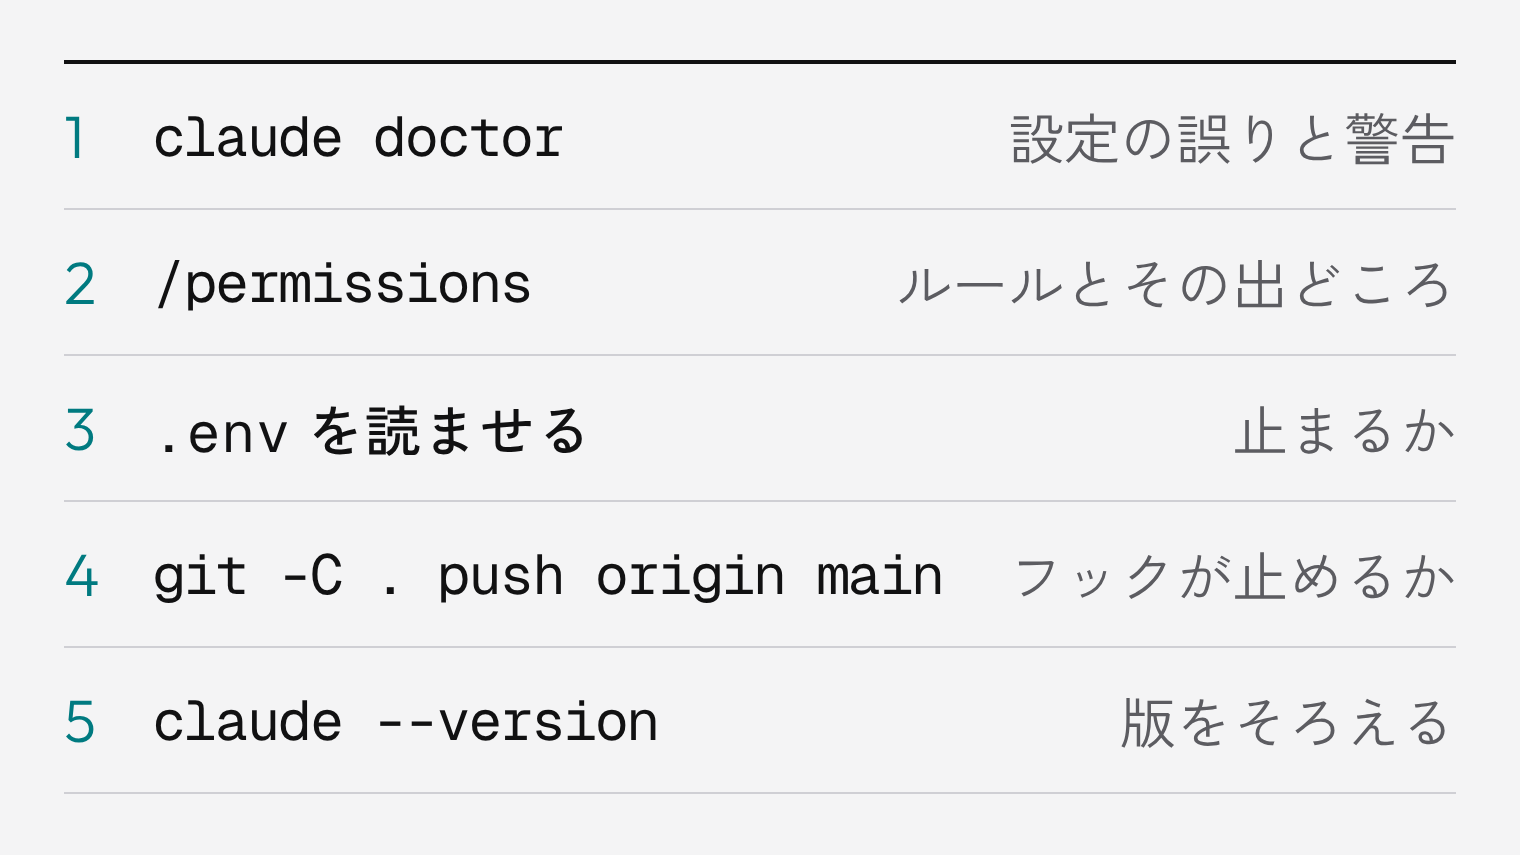
claude doctor:設定ファイルの誤りを教えてくれます。試しに閉じかっこのない "Bash(npm run lint" を入れると「Malformed Tool(content) rule」としてそのルールが飛ばされ、"autoAllowBashIfSandboxed": "no" は「Expected boolean」と出ました。信頼していないフォルダでは、共有の allow を無視していることも表示されます。/permissions:今効いているルールと、それがどの settings ファイルから来たかが一覧で見られます。個人の設定と共有の設定が混ざっていないかを見ます。node -e で読ませる指示も試します。git -C . push origin main を頼み、フックが止めるかを見ます。ふだんのブランチへの git push では、ask の確認が出るかを見ます。claude --version をメンバーで見せ合い、古い版の人がいないかを確かめます。人が見ていない使い方(CI での claude -p など)は、モードを指定しないと Manual で始まります。また -p では、フォルダを信頼する確認が出ないため、共有の .claude/settings.json の allow は使われません(deny と ask は効きます)。CI で使うコマンドは --allowedTools や --settings で渡し、それ以外は止まる前提で組みます。
.claude/settings.json には deny(.env)、ask(push・デプロイ)、allow(lint・テスト・ビルド)を書き、sandbox.enabled と autoAllowBashIfSandboxed の値を明示する。claude doctor と /permissions で確かめ、メンバーの CLI の版をそろえる。MODS BASE でも、社内の制作でこうした設定を決めながら AI を使っています。チームでの導入や開発の進め方で迷うことがあれば、気軽にご相談ください。
MODS BASE
MODS BASEは、長野県上伊那郡辰野町を拠点に、WEB 制作、WEB 集客の運用代行、UI/UX デザイン・プロダクト開発、ブランディング・グラフィック、AI 導入支援を手がけるデザイン・開発スタジオです。全国のお客様にオンラインで対応しています。
AI 導入支援
日々の業務に AI を組み込み、少人数でも回る仕組みをつくります。
( Related )