WEB 制作・集客
公開 読了まで 約10分

「PHP に重大な脆弱性、すぐ更新を」。そんなニュースを見て、自社のホームページ(WEB サイト)は大丈夫だろうかと気になったものの、制作会社に何をどう聞けばよいか分からず、そのままになっていないでしょうか。
2026年10月は、WEB サイトを動かす代表的な技術である Next.js・PHP・Node.js で、セキュリティ更新が続きました。こうした更新は、これからも何度も出ます。大切なのは、ニュースのたびに慌てることではなく、「誰が・いつまでに・何をするか」を先に決めておくことです。この記事では、10月の出来事を入口に、保守契約で決めておくことと、制作会社に確かめる項目を整理します。
この節の内容は、あとで変わる可能性があります。日付・バージョンは2026年11月6日時点で、各公式ページで確かめたものです。
| 技術 | 主な使われ方 | 公開日 | 深刻度(公式の表記) | 修正したバージョン |
|---|---|---|---|---|
| Next.js | サイトやアプリを作る部品(フレームワーク) | 10月14日 | Critical 2件、High 1件 | 16.4.1、15.5.28 |
| PHP | WordPress などを動かすサーバーの言語 | 10月21日 | critical 2件(CVSS v4.0 で 9.2) | 8.5.12、8.4.27、8.3.36、8.2.35 |
| Node.js | JavaScript をサーバーで動かす環境 | 10月21日 | いちばん高いもので HIGH | 22.23.4、24.22.1、26.12.1 |
あわせて、サポート期限も近づいています。PHP 8.2 のセキュリティ修正は2026年12月31日まで、Next.js 15 のセキュリティリリースは2027年1月31日までです。PHP 8.1 以前は、すでに PHP プロジェクトからの更新がありません。
ニュースを見て最初に困るのは、「うちは対象なのか」が分からないことです。IPA の「安全なウェブサイト運営にむけて」も、使っているソフトウェアの名前やバージョンを控えておくよう勧めています。
制作会社に頼んで、次の4つを1枚の表にしてもらいましょう。
この表があれば、次にニュースが出たとき、対象かどうかを数分で判断できます。表はバージョンを上げるたびに更新してもらう、と決めておきます。
サイトは、ざっくり3つの層でできています。層ごとに、更新する人が違うことがよくあります。
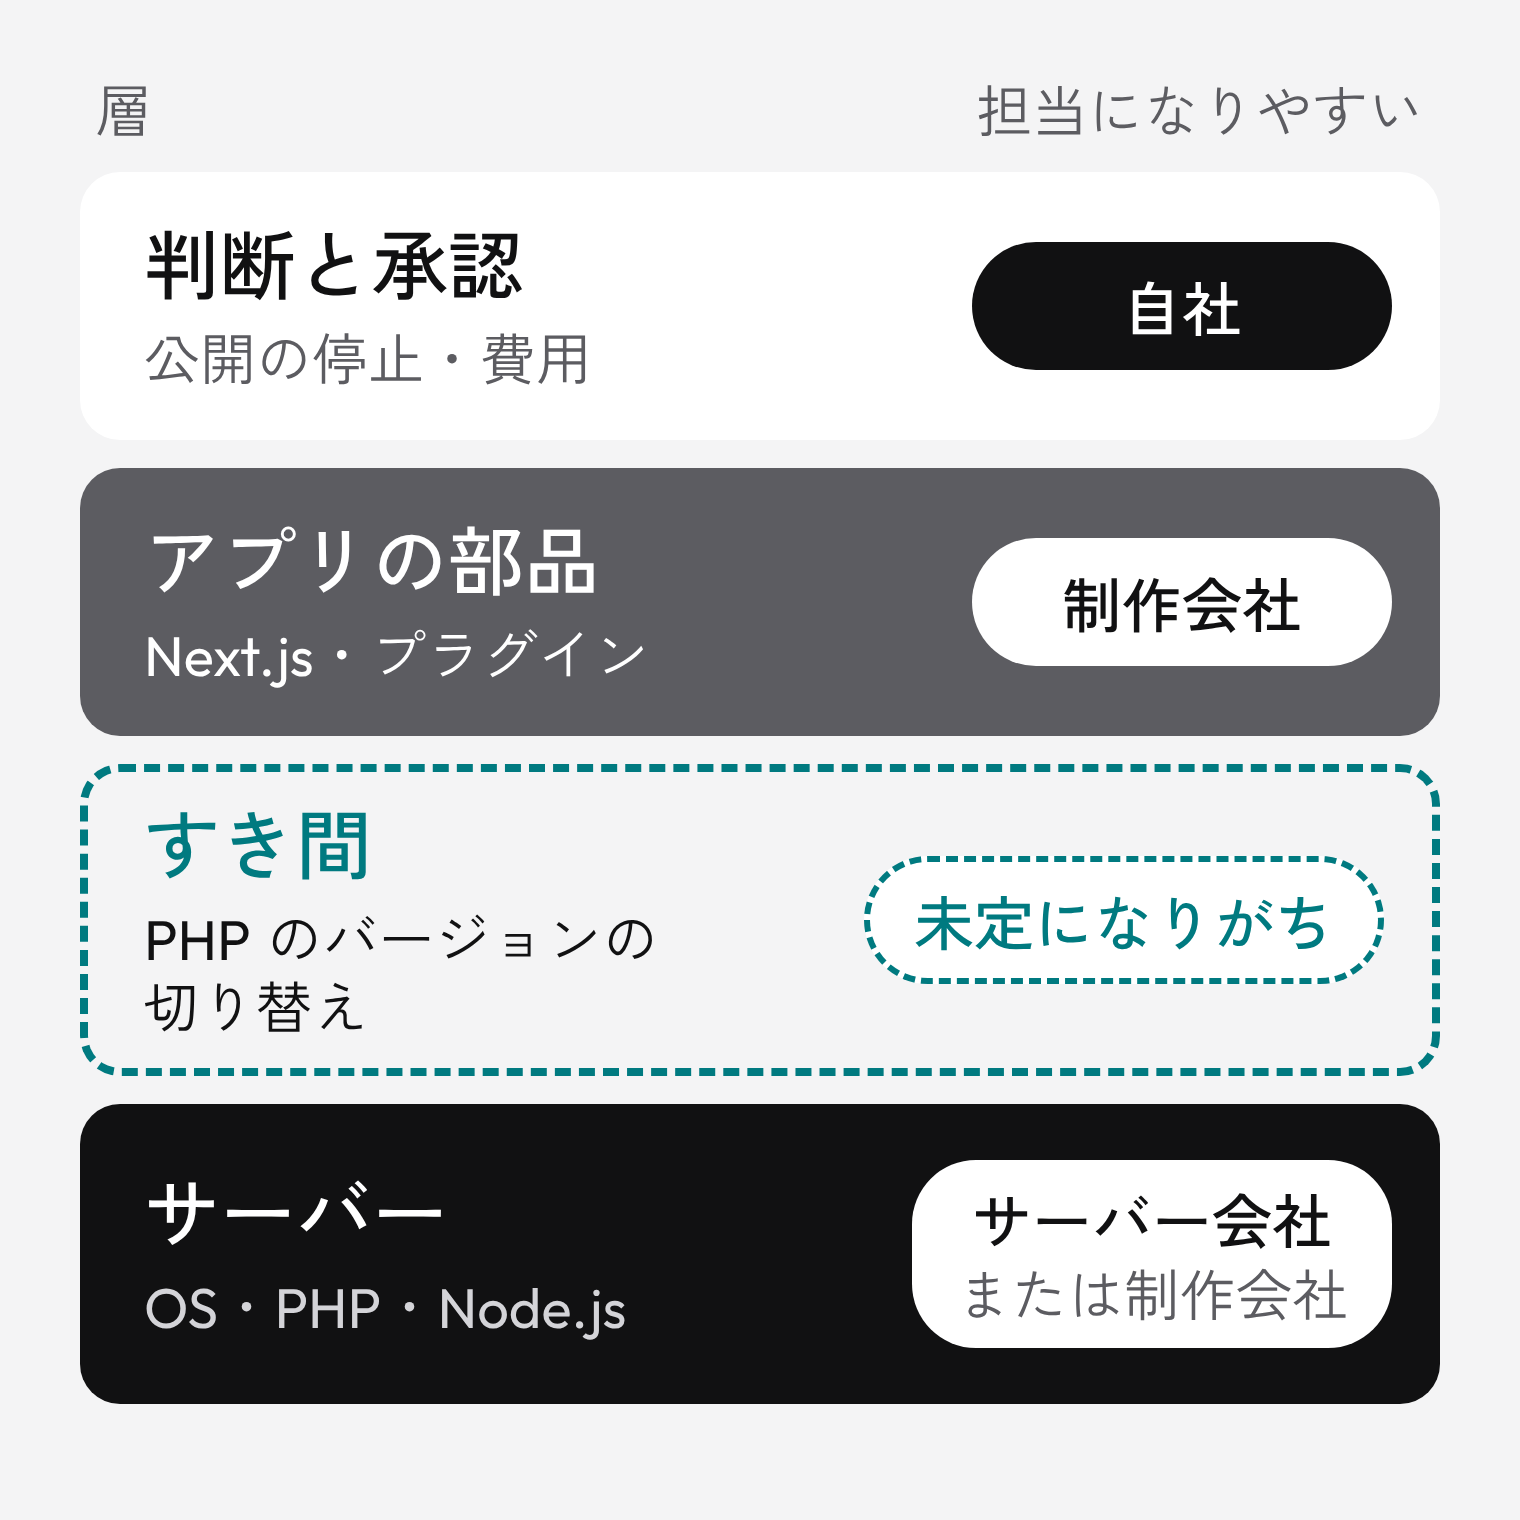
| 層 | 例 | 更新する人になりやすいのは |
|---|---|---|
| サーバー | OS、PHP、Node.js | サーバー会社(レンタルサーバーなら多くの場合)、または制作会社 |
| アプリの部品 | Next.js、WordPress のプラグイン | 制作会社 |
| 判断と承認 | 公開を止めるか、費用を出すか | 自社 |
気をつけたいのは、層の「すき間」です。たとえばレンタルサーバーには、PHP の細かな修正はサーバー会社が当てても、PHP 8.2 から 8.3 へ上げる切り替えは契約者が管理画面で行う、という分け方のサービスがあります。その「契約者」が自社なのか、制作会社なのかが決まっていないと、誰も手を付けないまま期限が過ぎます。
どちらが担当になるかは、契約しだいです。自社の契約書と、サーバーの契約者が誰の名義かを確かめておきましょう。
すべての更新をすぐに当てる必要はありません。かといって、毎回「急ぎで」と頼むと、費用も手間もふくらみます。そこで、深刻度と悪用されているかどうかの2つで、対応の期限をあらかじめ決めておくのがおすすめです。
深刻度は、CVSS という共通の物差しで表されることが多く、9.0〜10.0 が Critical、7.0〜8.9 が High です。
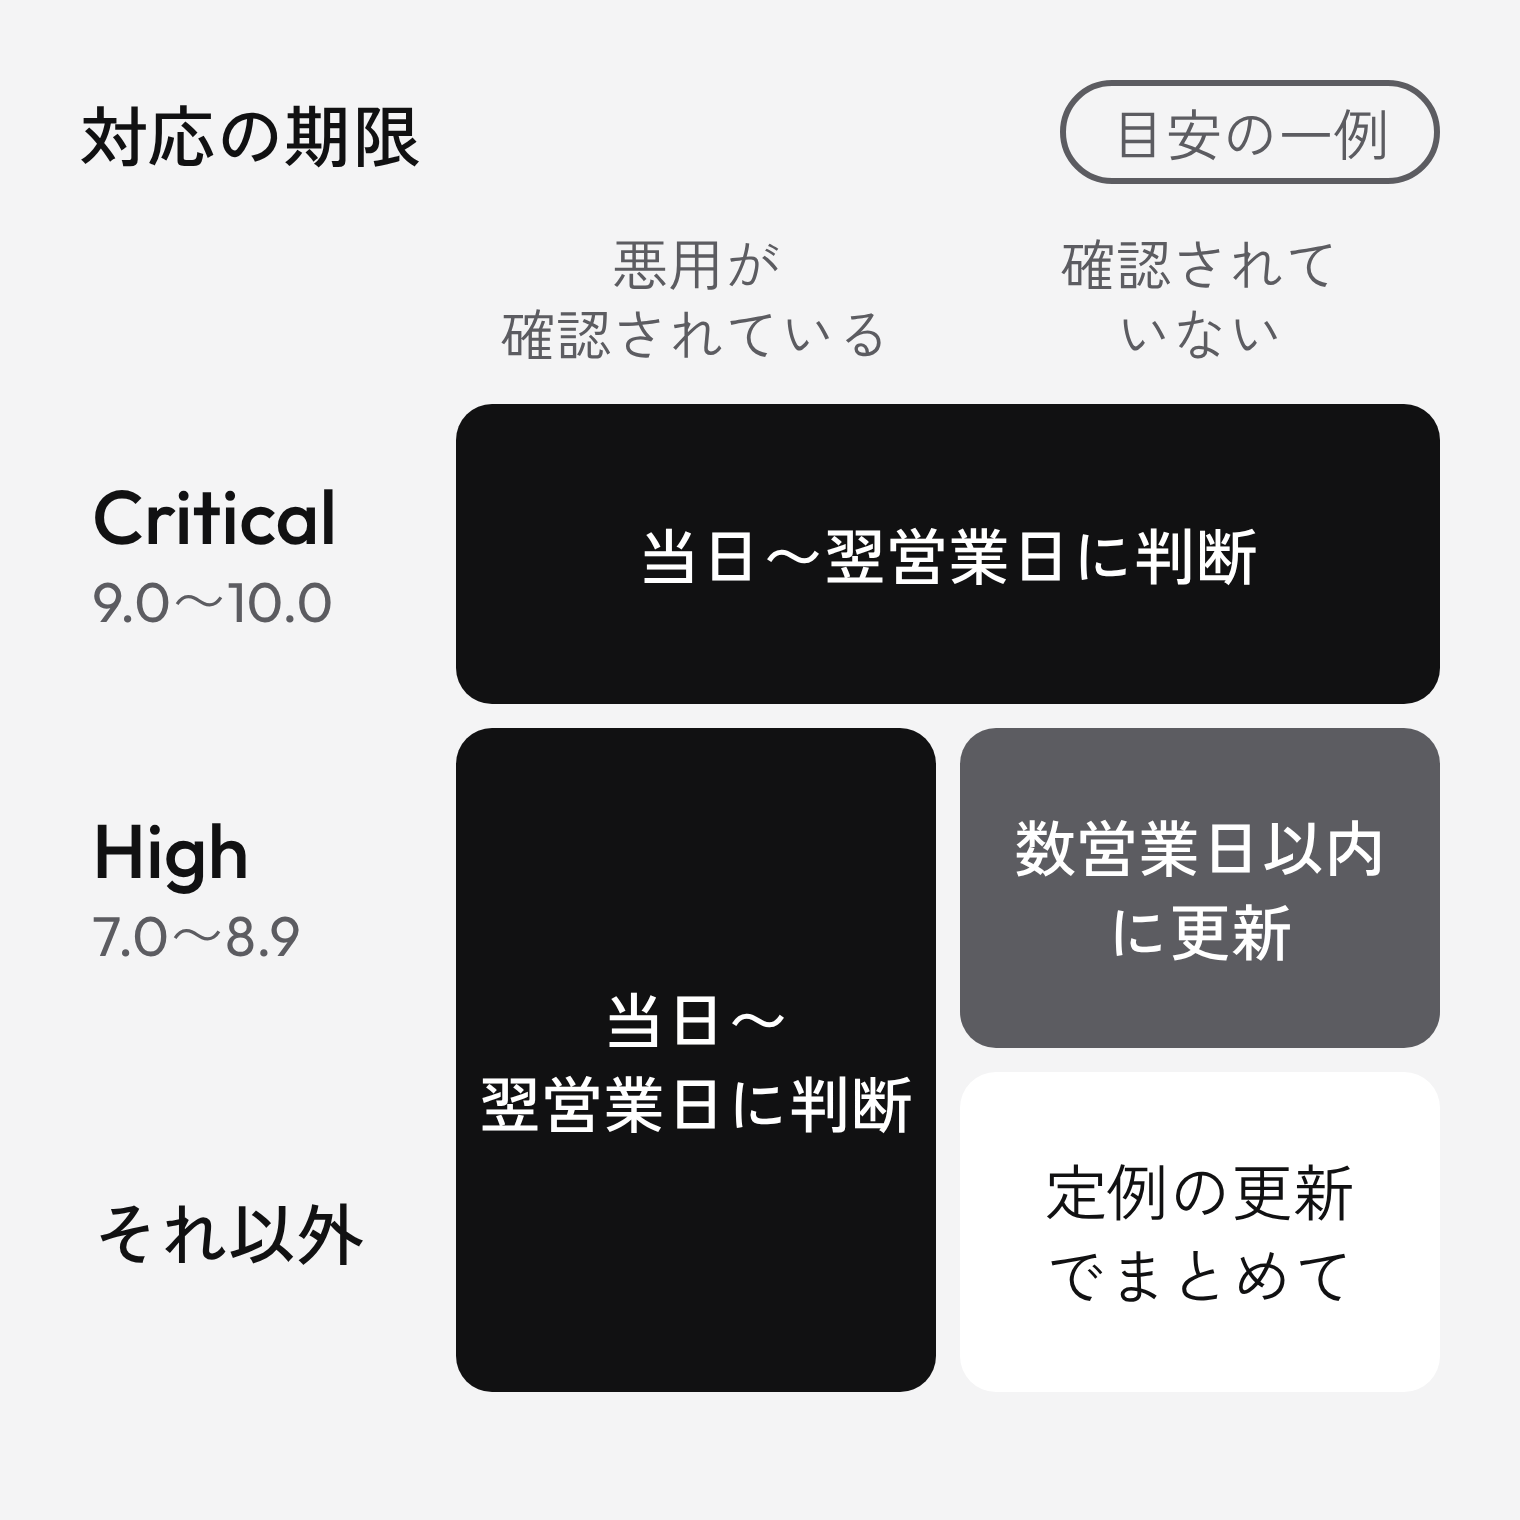
次の表は、目安の一例です。正解は会社やサイトによって違うので、制作会社と話し合って決めてください。
| 状況 | 対応の目安(例) |
|---|---|
| Critical、または悪用が確認されている | 当日〜翌営業日に、更新か、一時的な回避策か、公開の停止を判断する |
| High(悪用の確認なし) | 数営業日以内に更新する |
| それ以外 | 月1回などの定例の更新でまとめて行う |
「悪用が確認されている」かどうかは、JPCERT/CC や IPA の注意喚起、米国 CISA が悪用を確認した脆弱性をまとめた一覧(KEV カタログ)などで分かります。今回の PHP は、注意喚起が出ており、IPA によると KEV にも登録されました。
なお、更新すると表示や動きが変わることがあります。JPCERT/CC も、十分なテストをしたうえで速やかに適用するよう呼びかけています。急ぐときほど、確認の手順も一緒に決めておきます。
脆弱性のニュースより見落とされやすいのが、サポート期限です。期限を過ぎた版には、セキュリティの修正が出ません。Node.js の公式も、本番では LTS(長期サポート)の版だけを使うよう案内しています。
期限が切れる前のバージョンアップは、ニュースのたびの更新より作業が大きく、費用もかかります。直前に慌てないよう、次のように決めておきます。
今の保守契約に、次のことが書かれているかを確かめてみてください。IPA の資料も、委託先と約束したことは文書に残すよう勧めています。
答えがあいまいな項目は、責めるのではなく「一緒に決めたい」と伝えるのが近道です。制作会社にとっても、決まっていたほうが動きやすくなります。
個人情報が漏れた、または漏れたおそれがあるときは、個人情報保護委員会への報告と本人への通知が必要になる場合があります。報告の対象は、要配慮個人情報が含まれるとき、財産的被害が生じるおそれがあるとき、不正の目的をもって行われた漏えい等のとき、1,000人を超えるときの4つです(おそれがある場合を含みます)。
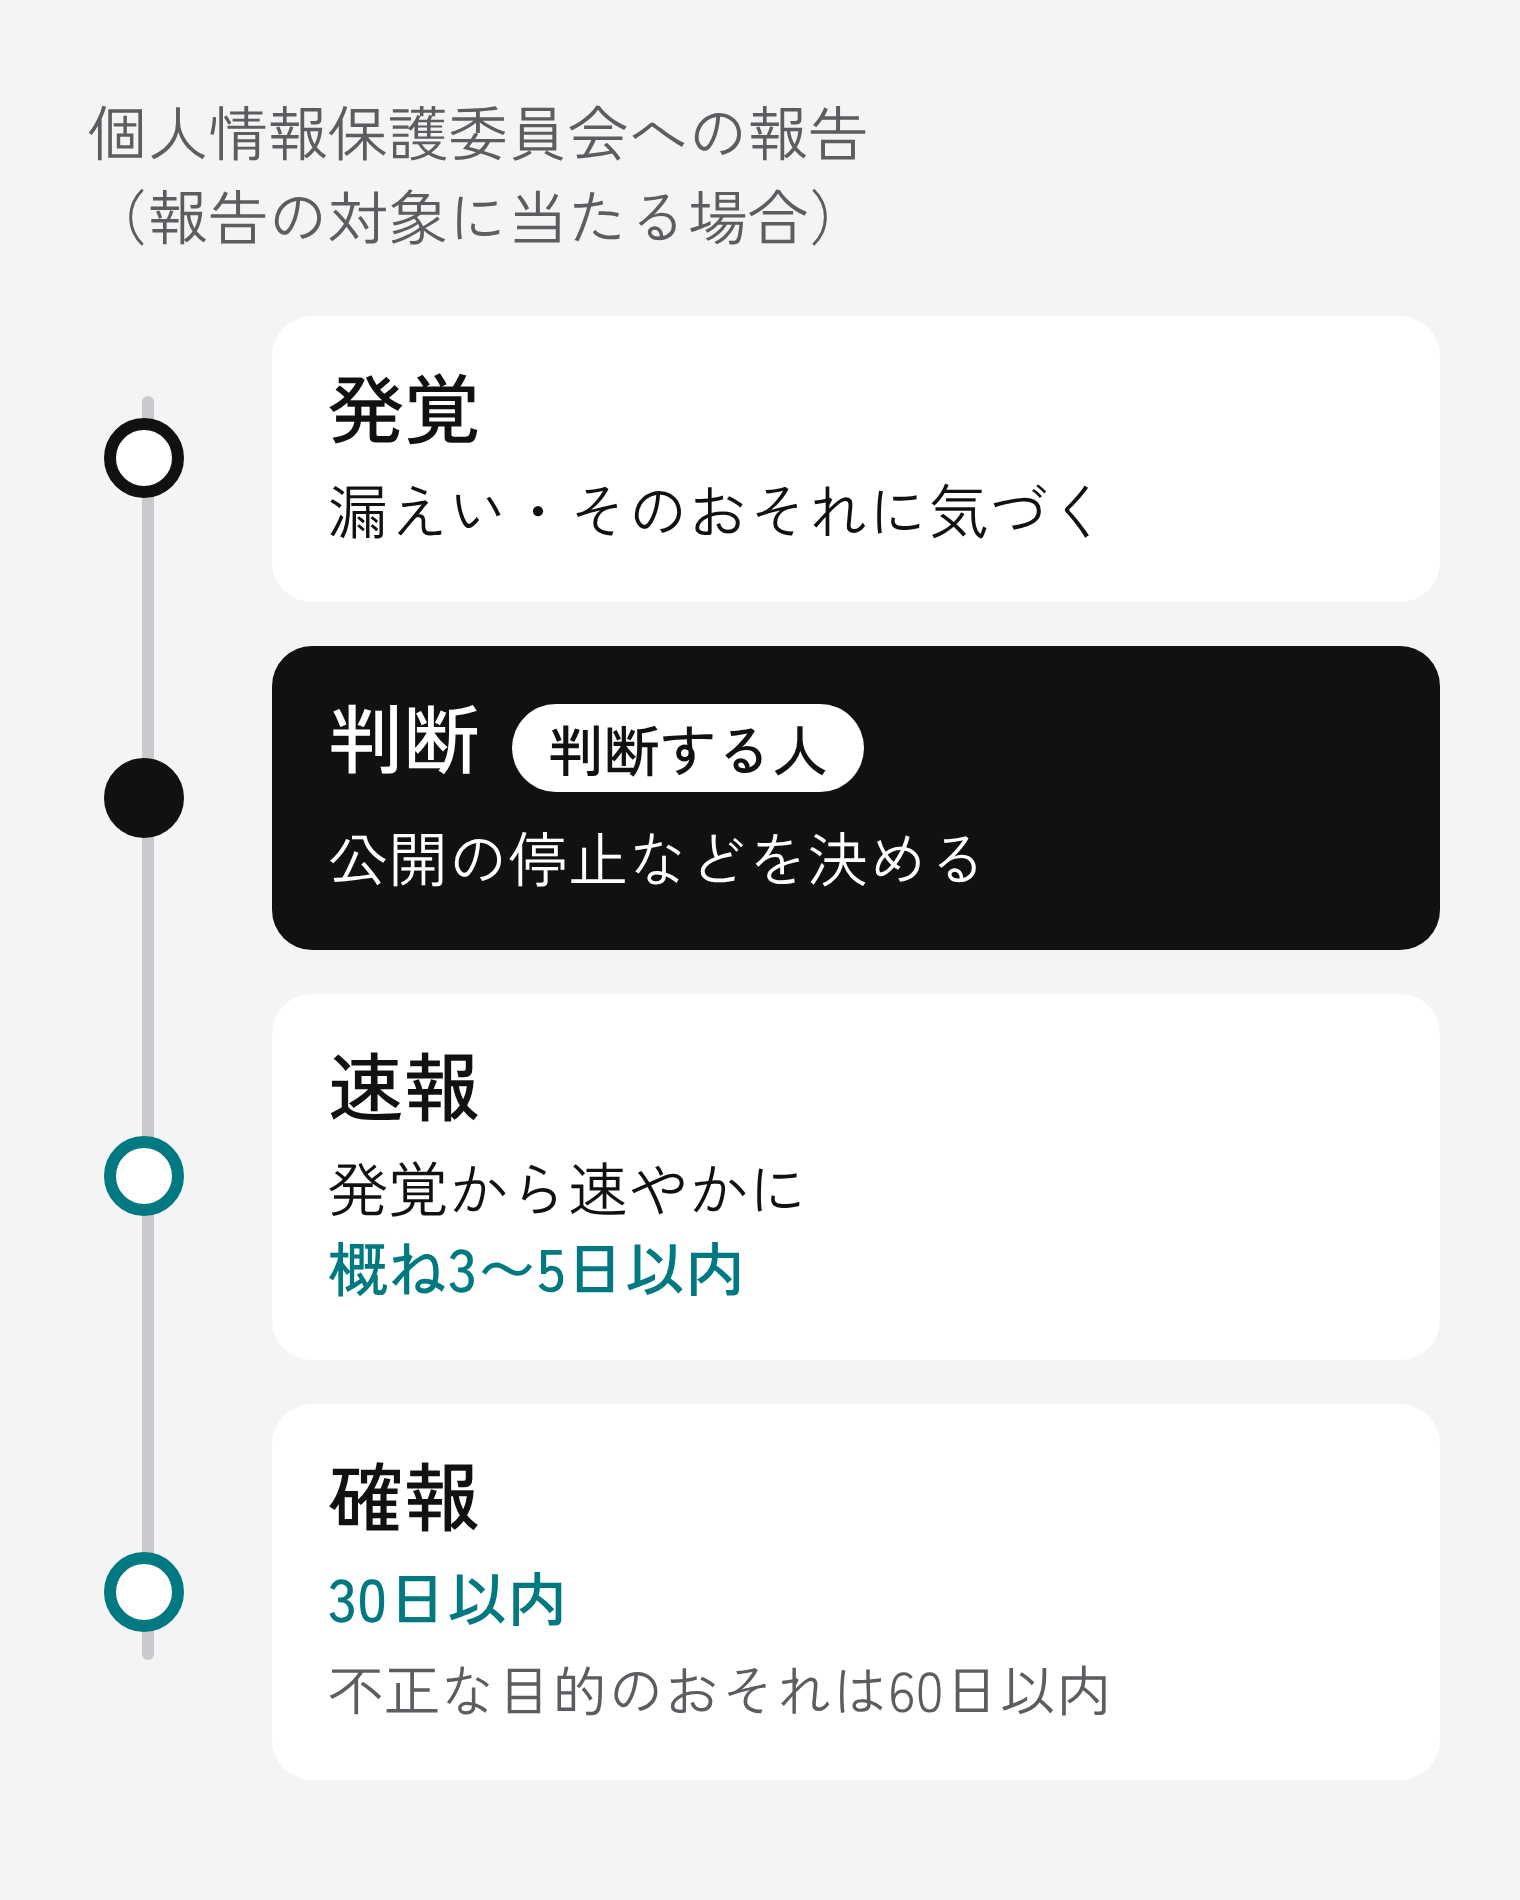
個人情報保護委員会は、速報を発覚から速やかに(概ね3〜5日以内)、確報を30日以内(不正な目的のおそれがある場合は60日以内)に行うよう案内しています。短い期間で動くには、次を先に決めておく必要があります。
MODS BASE でも、サイトの保守の取り決めづくりや、今の契約の見直しのご相談を受けています。気になる点があれば、お気軽にお問い合わせください。
MODS BASE
MODS BASEは、長野県上伊那郡辰野町を拠点に、WEB 制作、WEB 集客の運用代行、UI/UX デザイン・プロダクト開発、ブランディング・グラフィック、AI 導入支援を手がけるデザイン・開発スタジオです。全国のお客様にオンラインで対応しています。
( Related )